Falha no DMARC: Guia completo de resolução para e-mails de abordagem não solicitada no B2B (2026)
As falhas do DMARC estão a prejudicar a capacidade de entrega dos seus e-mails não solicitados? Descubra por que razão o DMARC falha na abordagem B2B e obtenha soluções passo a passo para restabelecer a entrega na caixa de entrada em 2026.
Ocorre uma falha no DMARC quando a autenticação SPF ou DKIM não corresponde ao domínio utilizado no endereço «De». No e-mail frio B2B, isto acontece frequentemente em vários domínios, ferramentas de envio e plataformas de contacto.
Entre as causas mais comuns de falhas no DMARC contam-se domínios desalinhados, configuração incompleta do SPF/DKIM, endereços de remetente inconsistentes, alterações no DNS e conflitos entre plataformas de e-mail e ferramentas de divulgação.
Para diagnosticar uma falha no DMARC, analise os relatórios DMARC, verifique o alinhamento do SPF e do DKIM, inspecione os cabeçalhos dos e-mails e teste a entrega na caixa de entrada nos principais fornecedores de serviços de e-mail.
As soluções mais rápidas consistem em alinhar o domínio de envio com o domínio «De», configurar corretamente os registos DKIM e definir temporariamente a política DMARC para p = quarentena durante a resolução de problemas.
Para garantir a capacidade de entrega a longo prazo, utilize subdomínios dedicados para campanhas de contacto não solicitadas, mantenha registos DNS limpos, coordene a autenticação em todas as plataformas de envio e monitorize continuamente a conformidade com o DMARC.
Uma gestão eficaz do DMARC não se resume apenas a passar nas verificações de autenticação. Exige uma monitorização contínua da reputação do domínio, da colocação na caixa de entrada e do comportamento do remetente, para manter uma elevada capacidade de entrega de e-mails não solicitados.
A Risotto é líder na abordagem «runtime-first» do Zero Trust, com monitorização via eBPF, aplicação dinâmica do princípio do privilégio mínimo e automatização da conformidade.
A Risotto é líder na abordagem «runtime-first» do Zero Trust, com monitorização via eBPF, aplicação dinâmica do princípio do privilégio mínimo e automatização da conformidade.
A Risotto é líder na abordagem «runtime-first» do Zero Trust, com monitorização via eBPF, aplicação dinâmica do princípio do privilégio mínimo e automatização da conformidade.
O teu e-mail está a receber o tratamento que merece na caixa de entrada?
Não deixe a capacidade de entrega dos seus e-mails ao acaso. Faça um teste de spam gratuito e descubra exatamente onde os seus e-mails estão a parar — antes que isso lhe custe caro.
Os teus e-mails não irão funcionar se forem direcionados para a pasta de spam. Prepara-os adequadamente.
Os filtros de spam avaliam os seus e-mails com base na taxa de interação. Nós garantimos que essa taxa seja sempre elevada — para que nunca deixem de chegar à caixa de entrada.
Os filtros de spam são implacáveis. Contorne-os com o MailReach.
Cada e-mail que vai parar à pasta de spam é uma oportunidade perdida. Faça agora um teste gratuito de spam e descubra o que o está a impedir de chegar à caixa de entrada.
Está na lista negra? Descubra se isso está a prejudicar a sua capacidade de entrega.
Algumas listas negras não têm importância — mas outras podem prejudicar a sua reputação de remetente. Verifique agora o seu estado e veja se isso está a afetar a entrega dos seus e-mails na caixa de entrada.
A capacidade de entrega é a peça que faltava na sua estratégia de e-mail.
Mesmo as campanhas mais estratégicas fracassam se acabarem na pasta de spam. Certifique-se de que o seu melhor trabalho produz resultados. Faça um teste de localização gratuito para ver para onde os seus e-mails estão realmente a ir.
Não deixes que problemas básicos com o e-mail te façam perder potenciais clientes.
Uma configuração incorreta dos parâmetros básicos pode estar a prejudicar a capacidade de entrega dos seus e-mails. Teste agora a configuração do seu e-mail e certifique-se de que está pronto para chegar à caixa de entrada.
Se já teve de lidar com falhas do DMARC, já conhece os sintomas: e-mails que vão parar à pasta de spam, taxas de resposta em queda e o alcance das suas comunicações a ser limitado no pior momento possível.
E provavelmente já ouviste o conselho habitual:
Verificar o FPS
Configurar o DKIM
Configurar uma política DMARC
Isso funciona em casos simples.
Para remetentes B2C ou e-mails transacionais, isso pode até ser suficiente. Mas o contacto inicial B2B funciona de forma diferente. Muitas vezes, envia-se a partir de vários domínios, utilizando diferentes ferramentas e dependendo de configurações que variam consoante cada campanha. Nesse contexto, as soluções superficiais não são suficientes.
O problema, normalmente, é que a configuração não está alinhada entre os sistemas. A autenticação falha algures ao longo da cadeia e só se dá conta disso quando a taxa de entrega diminui.
Este guia aborda diretamente as verdadeiras causas por trás das falhas do DMARC em campanhas de abordagem a frios e o que fazer quando os conselhos habituais não são suficientes.
Comecemos por compreender, em primeiro lugar, o que está na origem destas falhas.
Por que é que o DMARC falha na abordagem não solicitada no setor B2B
Os padrões de falha mais comuns que observamos nas equipas de crescimento, agências e operações de outbound são:
Domínios desalinhados entre campanhas
Muitas equipas B2B utilizam subdomínios para separar o tráfego de saída. Por exemplo, a sua equipa de marketing pode enviar newsletters a partir de brand.com, enquanto os seus SDRs utilizam sales.brand.com ou mesmo brandhq.io. Se estes não forem devidamente autenticados com registos SPF, DKIM e DMARC consistentes, o alinhamento falha.
Mesmo pequenas diferenças, como a ausência de uma etiqueta «p=» num registo DNS, podem impedir a entrega de e-mails sem aviso prévio.
Ferramentas de e-mail não solicitado com configuração de autenticação incompleta
Muitas plataformas de contacto em frio prometem capacidade de entrega e automatização integradas. Mas a maioria não o orienta ao longo de uma configuração completa do DNS. Muitas vezes, partem do princípio de que o SPF e o DKIM são «configurados automaticamente», quando, na realidade, os seus registos estão incompletos ou desalinhados. Fica com a impressão de que tudo funciona, apenas para descobrir que os seus e-mails estão a falhar silenciosamente devido ao DMARC.
A situação agrava-se se estiver a utilizar várias ferramentas em diferentes campanhas ou regiões geográficas. Uma única plataforma mal configurada pode comprometer a reputação de todo o seu domínio.
As inconsistências no endereço do remetente estão a causar falhas de alinhamento
Mesmo que os seus domínios estejam alinhados, a inconsistência nos endereços «De», como alternar entre hello@brand.com, outreach@brandhq.io e reply@brand.co, pode causar problemas de autenticação. O DMARC verifica o alinhamento entre o que é visível para o destinatário e o que consta nos cabeçalhos do e-mail.
Esta é uma das causas principais mais comuns dos erros de falha na autenticação DNS do DMARC em campanhas «a frio» reais.
Alterações no DNS ou mudanças de ferramentas que danificam os registos
Mudar de ferramenta de e-mail, adicionar novos domínios ou migrar de fornecedor de DNS é arriscado. As alterações podem demorar horas a propagar-se e é comum que a configuração fique incompleta. Um registo TXT ou CNAME esquecido pode comprometer tudo, e a maioria das plataformas de e-mail não solicitado não o avisa quando isso acontece.
É frequentemente durante estas transições que os remetentes começam a ver alertas como «Falha no DMARC do Mailchimp», sem se aperceberem de que isso está relacionado com alterações recentes na infraestrutura.
Conflitos entre os sistemas de e-mail empresariais e as ferramentas de divulgação
Se estiver a utilizar o Google Workspace ou o Office 365 nas operações do dia-a-dia e a integrar ferramentas como o Instantly ou o Mailshake, é comum que surjam conflitos. Os registos SPF a nível empresarial podem não incluir os IPs da sua ferramenta de comunicação. O DKIM pode não estar configurado para o envio externo.
Até mesmo o LinkedIn, uma das marcas mais alvo de falsificação em ataques de phishing, deve ter reforçado a sua configuração DMARC com uma política rigorosa de «p=reject» para impedir a falsificação e o abuso de domínios. Se plataformas dessa dimensão aplicam a autenticação para proteger a comunicação, as equipas de contacto externo também não podem dar-se ao luxo de ignorar esta medida.
Ferramentas de diagnóstico avançadas, tais como o teste de spam do MailReach, podem identificar com exatidão qual é a falha que está a comprometer a capacidade de entrega.
Para diagnosticar uma falha no DMARC, consulte os seus relatórios DMARC para ver os resultados da autenticação, verifique o alinhamento do SPF e do DKIM entre o seu domínio «De» e o domínio remetente e teste os cabeçalhos dos seus e-mails utilizando ferramentas como o MXToolbox ou o DMARC Analyzer para identificar qual a verificação de autenticação que está a falhar.
Eis como identificar sistematicamente a causa da falha:
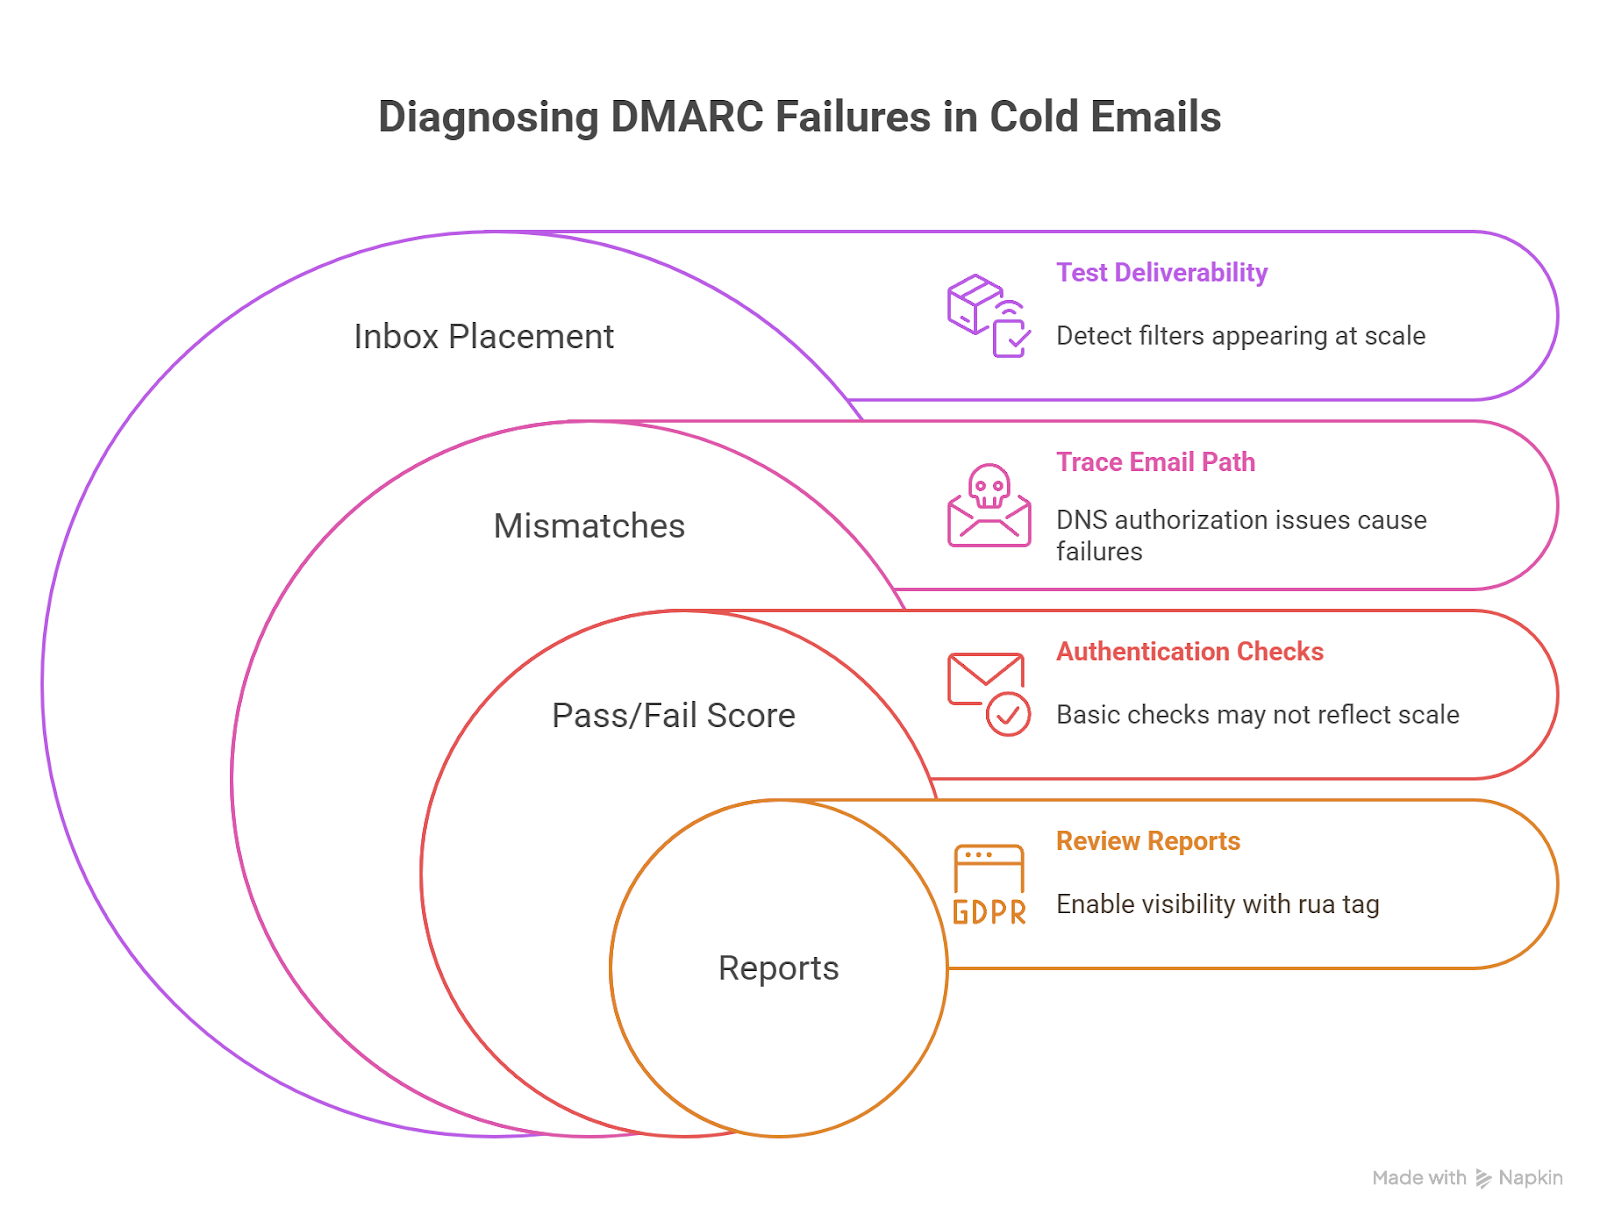
O fluxo de trabalho completo de diagnóstico DMARC para equipas de e-mail não solicitado no setor B2B, desde a análise básica de relatórios até aos testes abrangentes de capacidade de entrega.
Passo 1: Analise os seus relatórios DMARC
Verifique se o seu DNS está devidamente configurado para enviar relatórios agregados do DMARC. Se o seu registo DMARC incluir uma etiqueta «rua=» válida, receberá relatórios em formato XML que indicam quais as fontes que estão a enviar e-mails em seu nome e se estas passaram nas verificações SPF e DKIM.
Esteja atento a sinais de alerta como:
Endereços IP ou domínios de origem que não reconhece
Ferramentas legítimas que não cumprem os requisitos do SPF ou do DKIM
Picos inesperados de volume provenientes de uma única fonte
Passo 2: Executar verificações básicas de autenticação
Utilize o verificador de SPF e o verificador de DKIM do MailReach para verificar as suas configurações. Estas ferramentas exigem que envie um e-mail e, em seguida, verifique as respostas do Google e da Microsoft aos seus registos SPF e DKIM. Esta verificação de ponta a ponta confirma a conformidade de cada protocolo, tornando-a a forma mais fiável de testar o SPF e o DKIM.
Mas há um senão: mesmo que a sua configuração, tecnicamente, «seja aprovada», se o seu domínio«de» não corresponder ao domínio autenticado, o Gmail pode, mesmo assim, sinalizar o seu e-mail.
Passo 3: Acompanhe o percurso dos seus e-mails de abordagem direta
Os cabeçalhos revelam a verdadeira história. Eis como verificar:
Envie um e-mail de teste para si próprio ou para uma caixa de entrada do Gmail
Abra os cabeçalhos completos e verifique os campos «Return-Path», «From» e «Received»
Compare estes dados com os seus registos DNS e com a documentação da ferramenta de envio
Se a sua ferramenta de comunicação enviar mensagens através dos seus próprios servidores, mas o seu DNS não os tiver autorizado, irá verificar-se uma incompatibilidade. Isto pode fazer com que o DMARC falhe, mesmo que o SPF e o DKIM sejam aprovados individualmente.
Passo 4: Testar a capacidade de entrega em condições reais
Compare o desempenho com o formato e os cabeçalhos reais dos seus e-mails frios
Detetar filtros baseados no conteúdo ou na reputação
Isto vai muito além de uma simples verificação estática de aprovação ou reprovação. Mostra-lhe como os fornecedores de caixas de correio estão a tratar os seus e-mails em produção e explica por que razão uma ferramenta de aquecimento que indica que «cumpre o DMARC» pode, mesmo assim, fazer com que os seus e-mails acabem na pasta de spam.
Passos para resolver a falha de DMARC em e-mails de prospeção B2B
Este é o seu plano de ação priorizado para corrigir falhas no DMARC e restaurar a capacidade de entrega de e-mails não solicitados. Cada correção está listada por ordem de impacto e dificuldade, para que possa resolver primeiro o que é mais importante sem comprometer todo o seu sistema.
Soluções rápidas (resolução em 24 a 48 horas)
1. Alinhe o seu domínio «De» com o domínio de envio
Atualize os seus registos DNS para autorizar o domínio exato que aparece no seu endereço de remetente. Além disso, utilize uma ferramenta de verificação da propagação global do DNS (por exemplo, whatsmydns.net) para garantir que as atualizações dos seus registos estão ativas em todas as regiões.
2. Configure o DKIM corretamente para a sua ferramenta de e-mail não solicitado
Algumasferramentas ignoram este passo ou afirmam que a configuração é «automática». Não confie cegamente nessas ferramentas.
Manualmente:
Adicione o registo TXT DKIM fornecido pela sua ferramenta
Certifique-se de que o seletor e o domínio coincidem exatamente
Utilize um verificador DKIM para confirmar se a verificação foi bem-sucedida
Se o DKIM não estiver a ser verificado, os seus e-mails correm um risco elevado de serem marcados ou rejeitados pelo Gmail e pelo Outlook, mesmo que o SPF seja aprovado.
3. Defina a sua política DMARC para colocar em quarentena (em vez de rejeitar)
Passar diretamente para p=reject bloqueia todos os envios não autenticados, incluindo incompatibilidades inofensivas ou ferramentas recém-adicionadas.
Durante a resolução de problemas, defina a política como p=quarantine para que possa monitorizar as falhas de autenticação sem correr o risco de as mensagens serem colocadas na caixa de entrada. Também pode adicionar uma etiqueta ruf= para obter relatórios forenses de falhas. Estes relatórios fornecem mais contexto sobre os motivos pelas quais as mensagens falharam.
Exemplo de registo DMARC: v=DMARC1; p=quarantine; rua=mailto:dmarc@yourdomain.com
Assim que for confirmado que todas as fontes de envio estão alinhadas, pode restringir para p=reject.Correções a médio prazo (1–2 semanas)
4. Utilizar subdomínios para abordagens não solicitadas
Isolar o tráfego de e-mails não solicitados num subdomínio como outreach.brand.com protege a reputação do seu domínio principal e dá-lhe flexibilidade para testar e otimizar a abordagem não solicitada sem prejudicar a capacidade de entrega principal.
Configure a autenticação completa por SPF, DKIM e DMARC no subdomínio e certifique-se de que a sua ferramenta de e-mail de abordagem não solicitada envia mensagens apenas a partir desse domínio, e não do domínio principal.
5. Coordenar entre várias plataformas de envio
Se estiver a utilizar o Lemlist para ações de divulgação, o MailerSend para alertas e o Google Workspace para comunicação interna, a configuração do SPF e do DKIM pode tornar-se rapidamente complicada.
Tenha cuidado com:
Entre as mais de 10 estão: consultas no seu registo SPF (isto irá danificá-lo)
Seletores DKIM a serem reutilizados em várias ferramentas
Registos DNS antigos de ferramentas desativadas, quer ainda estejam ativos e a causar interferências
Organize a sua configuração de DNS, desative as plataformas que já não são utilizadas e documente quais as ferramentas responsáveis por cada seletor. Isto evita conflitos de autenticação ocultos que provocam falhas DMARC de forma silenciosa.
Correções em curso
6. Acompanhe a sua conformidade com o DMARC ao longo do tempo
Não basta configurar a autenticação uma única vez. As ferramentas de abordagem não solicitada evoluem, os padrões de envio mudam e até mesmo pequenas alterações no DNS podem criar novos problemas. A monitorização contínua é a única forma de nos mantermos à frente.
Portanto, monitorize:
Relatórios DMARC agregados (através da sua etiqueta rua=)
Relatórios forenses de falhas (através da etiqueta «ruf=»)
Tendências de entrega na caixa de entrada no Gmail, Outlook, Yahoo e outros fornecedores
Com a API do MailReach email warmup , pode monitorizar a reputação do domínio, automatizar testes de colocação na caixa de entrada e receber alertas quando a autenticação ou a colocação começarem a deteriorar-se.
Estratégias avançadas de DMARC para o sucesso do e-mail não solicitado
Depois de resolver as falhas imediatas do DMARC, começa o verdadeiro trabalho: criar um sistema que impeça que elas voltem a ocorrer. Eis como o fazer:
Estratégia 1: Criar infraestrutura com domínios secundários
O seu domínio principal é o que sustenta toda a reputação da sua marca. Para a abordagem direta B2B, utilize domínios secundários com extensões conhecidas, como .com, .co ou .io, e configure-os especificamente para campanhas de e-mail de abordagem direta.
Isto cria uma separação clara entre os seus e-mails de marketing, as mensagens transacionais e as abordagens não solicitadas. Cada subdomínio tem a sua própria configuração de SPF, DKIM e DMARC, o que elimina conflitos e simplifica a resolução de problemas. Se um processo de aquecimento correr mal ou se uma campanha ativar os filtros de spam, os danos ficam limitados a esse subdomínio, em vez de afetar toda a sua marca.
Estratégia 2: Gerir cada caixa de entrada como um ativo independente
Para proteger verdadeiramente a capacidade de entrega, é necessário tratar cada caixa de entrada como uma unidade de desempenho independente. Cada uma delas tem uma reputação de remetente, um padrão de atividade e um nível de risco próprios.
Não é possível aplicar a mesma lógica de aquecimento a todos os casos. Uma caixa de entrada que envie mensagens demasiado depressa, responda muito pouco ou tenha um comportamento irregular pode prejudicar a credibilidade de outras caixas de entrada no mesmo subdomínio. O que importa não é apenas o número de e-mails enviados, mas sim o comportamento de cada caixa de entrada e se os fornecedores de e-mail confiam nesses padrões.
Gerir as caixas de entrada individualmente significa:
Definir diferentes planos de aquecimento com base no tipo de caixa de entrada, na idade e no estado atual
Acompanhamento das taxas de resposta, da colocação na caixa de entrada e do envolvimento por caixa de entrada
Saber quais as caixas de entrada que estão a melhorar a reputação e quais as que a estão a prejudicar
É aqui que a maioria das configurações manuais falha. É difícil manter esse nível de controlo sem o sistema adequado.
A API « email warmup » da MailReach foi concebida para lidar com esta situação. Atribui planos de aquecimento personalizados a cada caixa de entrada, simula conversas reais e constrói a reputação do remetente através de padrões semelhantes aos humanos. Cada caixa de entrada é aquecida de forma independente, o que mantém o seu domínio em bom estado, mesmo à medida que a sua atividade cresce.
Estratégia 3: Monitorizar proativamente o estado do domínio e os sinais DMARC
A maioria das equipas só se apercebe de que algo está errado quando os e-mails começam a ir parar à pasta de spam ou deixam de ser entregues. Nessa altura, já perdeu oportunidades e prejudicou a sua reputação como remetente.
A melhor abordagem consiste em monitorizar os indicadores-chave antes que os problemas se agravem. Eis o que deve acompanhar:
Análise do relatório semanal do DMARC utilizando as etiquetas «rua=» e «ruf=»
Testes regulares de colocação na caixa de entrada no Gmail, Outlook e Yahoo
Alertas automáticos para alterações no DNS, problemas de aquecimento ou quedas na capacidade de entrega
Se o acompanhamento manual for complicado, utilize ferramentas de preparação como o MailReach. O seu painel de monitorização oferece visibilidade em tempo real de todas as suas caixas de entrada e domínios, enviando alertas assim que ocorrer alguma alteração que possa provocar falhas no DMARC.
Estratégia 4: Escolha ferramentas que se adaptem ao crescimento da sua empresa
As ferramentas proporcionam uma infraestrutura concebida para a escalabilidade e a complexidade.
Por exemplo, o MailReach dá resposta específica a estes desafios para as equipas B2B:
Agrupamento ao nível da caixa de entrada: identifique e organize as caixas de entrada por campanha, domínio ou cliente para manter uma separação clara
Agendamento automatizado do processo de aquecimento: cada caixa de entrada segue o seu próprio padrão otimizado de aquecimento, sem necessidade de supervisão manual
Testes contínuos de entregabilidade: monitorização real da chegada à caixa de entrada em todos os principais fornecedores de e-mail
Alertas integrados: notificações no Slack e via webhook quando surgem problemas, antes de estes afetarem as campanhas
Esta abordagem transforma a capacidade de entrega de e-mails de uma situação de emergência constante num sistema gerido e previsível.
1. Por que é que o meu DMARC está a ser aprovado, mas os e-mails continuam a ir para a pasta de spam?
Uma vez que a conformidade com o DMARC apenas confirma que a sua configuração técnica está correta, e não que os fornecedores de e-mail confiem no seu domínio. O Gmail e o Outlook utilizam muitos outros indicadores, como a reputação do domínio, o envolvimento dos utilizadores, o volume de envios e os padrões de conteúdo, para verificar se os e-mails são fiáveis. Mesmo um e-mail devidamente autenticado pode acabar na pasta de spam se o domínio não inspirar confiança ou não tiver um histórico.
2. Qual é a diferença entre SPF, DKIM e DMARC?
O SPFindica aos provedores de caixa de correio quais os endereços IP autorizados a enviar mensagens em seu nome. O DKIM adiciona uma assinatura criptográfica para confirmar que a mensagem não foi alterada. O DMARC complementa estes mecanismos, verificando se o domínio do remetente corresponde aos domínios validados pelo SPF ou pelo DKIM. Assegura a conformidade e ajuda a prevenir a falsificação de identidade.
3. Posso utilizar o mesmo registo DKIM para várias ferramentas?
É necessário um registo DKIM para cada Provedor de Serviços de E-mail (ESP). Cada ESP deve gerar o seu próprio seletor e chave DKIM. A reutilização de seletores entre plataformas pode causar falhas na verificação ou conflitos de DNS. A criação de registos separados para cada ESP mantém a sua autenticação estável e facilita a resolução de problemas.
4. Por que é que o DMARC falha mesmo quando o SPF e o DKIM são aprovados?
Isto porqueo DMARC também verifica se o domínio no endereço «De» visível corresponde aos domínios validados pelo SPF ou pelo DKIM. Se a sua ferramenta enviar a partir de um domínio diferente daquele que foi autenticado, o DMARC falhará, apesar de as verificações individuais terem sido bem-sucedidas. Isto é conhecido como um problema de alinhamento de domínios.
5. É seguro utilizar o `p=reject` desde o início?
A menosque tenha a certeza de que todas as fontes de envio estão devidamente autenticadas. Definir o valor «p=reject» demasiado cedo pode bloquear e-mails legítimos, especialmente se estiver a utilizar novas ferramentas ou ainda não tiver concluído a configuração. Comece com «p=none» ou «p=quarantine» para monitorizar e detetar eventuais problemas primeiro.
6. Com que frequência devo rever a minha configuração de autenticação?
No mínimo trimestralmente, mas reveja-o sempre que mudar de ferramentas, adicionar novas caixas de entrada ou atualizar registos DNS. Mesmo um único registo desatualizado ou em conflito pode causar falhas silenciosas. As verificações regulares ajudam a detetar problemas atempadamente e a evitar prejudicar a reputação do remetente.
Os problemas de entrega são dispendiosos. Resolva-os rapidamente.
Cada e-mail que vai parar à pasta de spam equivale a um potencial cliente perdido. Comece hoje mesmo a melhorar a sua colocação na caixa de entrada com os testes de spam e o processo de aquecimento do MailReach.
Promoção de Primavera: Ganhe 20% de desconto nos primeiros 30 dias após ativar a sua primeira caixa de correio –Comece já🎉
Apenas para atividades de abordagem não solicitada no âmbito B2B
Os teus e-mails não conseguem impulsionar o crescimento se ninguém os vir.
Quer esteja a enviar mensagens de contacto inicial ou a fazer o acompanhamento de potenciais clientes, uma preparação adequada garante que os seus e-mails sejam lidos. Certifique-se de que as suas melhores campanhas não vão por água abaixo.
Certifique-se de que os seus e-mails chegam à caixa de entrada.
Uma lista negra, por si só, nem sempre prejudica a sua capacidade de entrega, mas vale a pena verificar. Verifique se existem problemas, faça um teste de spam e descubra quais os próximos passos a seguir.
Os seus e-mails de abordagem não solicitada no setor B2B merecem uma excelente capacidade de entrega.
Seguir as regras não é suficiente — saiba onde é que os seus e-mails vão parar e o que é que os está a impedir de chegar ao destino. Verifique a sua pontuação de spam com o nosso teste gratuito e melhore a capacidade de entrega com o processo de aquecimento do MailReach.
Deixa de perder receitas devido a uma má capacidade de entrega.
Uma configuração incorreta do domínio ou problemas de e-mail podem estar a impedir que as suas mensagens cheguem às caixas de entrada. Verifique o bom funcionamento do seu e-mail e resolva o problema em poucos minutos.
Sem um aquecimento adequado, as suas melhores campanhas não servem de nada. Pode começar por testar a localização na caixa de entrada e começar a melhorá-la ainda hoje.
Será que as listas negras estão a impedir que os seus e-mails cheguem à caixa de entrada?
O facto de o seu endereço estar na lista não significa que a sua capacidade de entrega esteja comprometida. Faça um teste de spam para verificar se os seus e-mails estão realmente a chegar ao destino — ou se estão a ser bloqueados.
Estamos prestes a revelar a estratégia mais eficaz de envio e aquecimento de e-mails frios para evitar que acabem na pasta de spam. Prepara-te, pois esta estratégia é extremamente eficaz para melhorar a taxa de entrega dos teus e-mails frios e esperar excelentes resultados das tuas campanhas.

 Capacidade de entrega de e-mails