A autenticação de email usa SPF, DKIM e DMARC para verificar a identidade do remetente, evitar o spoofing e melhorar a colocação na caixa de entrada.
O SPF autoriza que servidores podem enviar emails em nome do teu domínio, enquanto o DKIM adiciona uma assinatura criptográfica que prova que o conteúdo do email não foi alterado.
O DMARC complementa o SPF e o DKIM ao aplicar políticas de autenticação e dar visibilidade sobre falhas de autenticação e abusos de domínio.
Uma configuração correta exige a definição de registos SPF, DKIM e DMARC no DNS, a validação dos mesmos e a monitorização dos relatórios para garantir um alinhamento constante.
Os erros mais comuns incluem vários registos SPF, ultrapassar os limites de consultas SPF, seletores DKIM incorretos, domínios desalinhados e políticas DMARC demasiado rígidas durante a configuração.
Testes regulares, monitorização e a validação da autenticação ajudam a proteger a reputação do remetente, evitam que os emails vão parar ao spam e mantêm uma excelente deliverability.
O Risotto lidera em Zero Trust focado em runtime com monitorização eBPF, aplicação dinâmica de privilégios mínimos e automação de conformidade.
O Risotto lidera em Zero Trust focado em runtime com monitorização eBPF, aplicação dinâmica de privilégios mínimos e automação de conformidade.
O Risotto lidera em Zero Trust focado em runtime com monitorização eBPF, aplicação dinâmica de privilégios mínimos e automação de conformidade.
Os teus emails estão a receber o tratamento no inbox que merecem?
Não deixes a entregabilidade dos teus emails ao acaso. Faz um teste de spam gratuito e descobre exatamente onde os teus emails estão a parar — antes que isso te custe caro.
Emblacklistado? Descobre se isso está a prejudicar a tua deliverability.
Algumas blacklists não interessam, mas outras podem danificar a tua reputação de envio. Verifica o teu estado agora e vê se está a afetar a tua colocação na caixa de entrada.
A deliverability é a peça que falta na tua estratégia de email.
Até as campanhas mais estratégicas falham se ficarem presas no spam. Certifica-te de que o teu melhor trabalho dá resultados. Faz um teste de colocação gratuito para ver para onde vão realmente os teus emails.
Não deixes que problemas básicos de email te façam perder leads.
Parâmetros fundamentais mal configurados podem estar a prejudicar a tua deliverability. Testa a configuração do teu email agora e garante que estás pronto para a caixa de entrada.
A autenticação de email é o processo técnico que verifica a tua identidade como remetente através de protocolos como SPF, DKIM e DMARC. Isto diz aos fornecedores de caixa de correção: "Este email é legítimo, não é falsificado nem spam."
Sem a autenticação correta, os teus emails — por mais limpos ou bem elaborados que sejam — têm muito mais probabilidade de cair no spam ou de ser bloqueados. E em 2026, com filtros mais apertados e algoritmos mais inteligentes, esse risco ainda é maior.
Este guia explica os protocolos essenciais, mostra-te como configurá-los corretamente (sem interromper o teu fluxo de email atual) e partilha ferramentas para validar a tua configuração, para poderes proteger o teu domínio e melhorar a chegada à caixa de entrada com confiança.
Os Três Essenciais – SPF, DKIM e DMARC
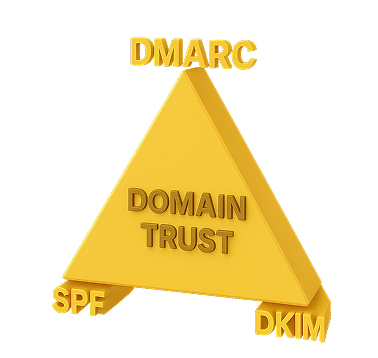
Não há autenticação de email fiável sem SPF, DKIM e DMARC. Estes três protocolos formam a base da confiança do teu domínio junto dos fornecedores de email.
Pensa neles como os três lados de um triângulo de confiança. Cada um trata de uma parte diferente do processo de verificação e complementam-se mutuamente. Se faltar um lado ou se houver um desalinhamento, toda a estrutura fica mais fraca. O resultado? Um impacto direto na tua capacidade de chegar à caixa de entrada.
SPF (Sender Policy Framework)
O SPF especifica quais os endereços IP ou servidores que têm permissão para enviar emails em nome do teu domínio. Se um email vier de uma fonte não autorizada, os fornecedores de email têm mais probabilidades de o marcar como falsificado ou spam. O SPF é a tua primeira camada de proteção contra a falsificação de domínios.
DKIM (DomainKeys Identified Mail)
O DKIM adiciona uma assinatura digital aos teus emails através de um sistema de chaves pública e privada. Isto prova que o conteúdo não foi alterado durante o envio. Se o DKIM estiver em falta ou inválido, até os emails legítimos podem parecer suspeitos.
O DMARC funciona por cima do SPF e do DKIM. Indica aos fornecedores de email o que devem fazer com os emails que falham nas verificações de autenticação: entregá-los, enviá-los para spam ou rejeitá-los por completo. Também te envia relatórios detalhados sobre quem está a usar o teu domínio e como os teus emails estão a performar.
Sem o DMARC, não consegues ver quem está a enviar a partir do teu domínio nem impedir que outros o falsifiquem. Também não vais saber se o SPF ou o DKIM estão a falhar, o que significa que os problemas de deliverability podem passar totalmente despercebidos.
Guia de Configuração Passo a Passo
Para pôr o SPF, DKIM e DMARC a funcionar, segue estes passos com atenção:
Passo 1: Lista os teus Email Service Providers (ESPs)
Antes de mexeres em qualquer definição de DNS, dedica um minuto a listar todas as plataformas que enviam emails usando o teu domínio. Isto inclui ferramentas como:
Google Workspace (Gmail): emails do dia a dia
Outlook/Office365: emails internos ou transacionais
Brevo (antigo Sendinblue): newsletters ou campanhas
Mailgun, Amazon SES, SendGrid: emails automatizados ou disparados por aplicações
Qualquer CRM, ferramenta de cold email ou serviço SMTP (mesmo que seja o MailReach a despoletá-lo)
Passo 2: Acede às Definições de DNS do teu Domínio
Agora que já sabes quais os fornecedores que estás a usar, está na hora de atualizar os registos DNS do teu domínio.
Para começar:
1. Inicia sessão no teu registrador de domínios ou alojamento de DNS. É a empresa onde compraste ou geres o teu domínio, como por exemplo:
GoDaddy
Namecheap
Google Domains
Cloudflare
Bluehost
OVH
Hostinger
2. Procura as tuas definições de DNS.
O nome do menu varia, mas tenta encontrar algo como:
"Definições de DNS"
"Gerir DNS"
"Editor de Zona DNS"
"DNS Avançado"
3. Escolhe o domínio que queres editar. Se tiveres vários domínios, certifica-te de que estás a mexer no correto — aquele a partir do qual os teus emails são realmente enviados.
Nota importante: 💡 Não precisas de perceber tudo nesta secção, apenas como adicionar um registo TXT. É tudo o que o SPF, DKIM e DMARC precisam.
Dica: Se não sabes bem onde encontrar isto, pesquisa simplesmente por:
Como aceder às definições de DNS em [nome do teu registrador]
A maioria dos registradores tem artigos de ajuda simples ou painéis com links diretos para o DNS.
Passo 3: Configurar o SPF
Começa por iniciar sessão no teu registrador de domínios ou na tua conta de alojamento de DNS, onde quer que geres os teus registos DNS (como a GoDaddy, Cloudflare ou Namecheap). Procura por uma secção chamada "Definições de DNS" ou "Editor de Zonas".
Se o teu domínio já tiver um registo SPF, ele vai aparecer como um registo TXT começado por v=spf1. Se não tiver, vais criar um novo.
Imagina que usas o Google Workspace e o SendGrid. Vais adicionar um único registo SPF deste género:
Só é permitido um registo SPF por domínio. Se usares mais do que uma ferramenta de email, junta todas as entradas include: numa única linha, não cries registos separados.
Depois de guardares as alterações, pode demorar entre alguns minutos e poucas horas até ficarem ativas. Por precaução, dá um margen de até 48 horas para a propagação completa do DNS.
Assim que terminares, usa o SPF Checker da MailReach para confirmar se está tudo configurado corretamente. O sistema vai alertar-te para qualquer problema, como erros de sintaxe ou demasiadas consultas, para que os possas corrigir antes de afetarem a tua deliverability.
Passo 4: Adicionar o DKIM.
Para o configurares:
Gera o teu par de chaves DKIM no painel de administração da tua plataforma de email (por exemplo, Google Workspace, Zoho, Outlook). Procura uma secção chamada "Autenticação de Email" ou "Definições DKIM". A chave privada fica com o teu fornecedor e assina cada email enviado.
Copia a chave pública e o seletor fornecidos pela tua plataforma. Estes dados são usados para criar o registo DNS.
Adiciona um registo TXT às definições de DNS do teu domínio.
Exemplo de formato:
Nome: default._domainkey.otudominio.com
Valor: v=DKIM1; k=rsa; p=aTuaChavePublicaAqui
Cola-o exatamente como é fornecido. Mesmo pequenos erros de formatação, como quebras de linha ou caracteres em falta, podem impedir que o DKIM funcione.
Guarda e espera que as alterações de DNS se propaguem. Pode demorar desde alguns minutos até 48 horas.
Para confirmar que está tudo a funcionar, faz um teste com o DKIM Checker gratuito da MailReach. Isto vai verificar se o teu domínio está a assinar corretamente os emails enviados.
Podes ter vários registos DKIM?
Sim. Se envias emails a partir de vários fornecedores (por exemplo, Gmail para comunicação interna e SendGrid para campanhas de outbound), vais precisar de criar um registo DKIM separado para cada um.
Cada serviço de email gera o seu próprio seletor e chave pública, que devem ser adicionados ao DNS do teu domínio. Estes seletores ajudam os fornecedores de caixas de correio a saber qual a chave a usar para verificar a assinatura de uma mensagem. Esta é uma diferença importante em relação ao SPF:
SPF: Apenas um registo por domínio (com todos os fornecedores listados num único registo)
DKIM: Um registo por cada fornecedor de envio (cada um com um seletor e chave únicos)
Passo 5: Implementar o DMARC
Começa com uma política de "apenas monitorização" para poderes testar sem afetar a tua deliverability:
→ p=none permite-te receber relatórios sem bloquear nenhum email.
Inicia sessão no teu fornecedor de DNS e adiciona um novo registo TXT. Exemplo de formato: → Nome: _dmarc.oteudominio.com → Valor: v=DMARC1; p=none; rua=mailto:dmarc-reports@oteudominio.com
Usa um endereço de email válido no campo rua para receberes os relatórios DMARC. Esta caixa de correio deve conseguir processar anexos XML grandes.
Guarda e espera pela propagação do DNS. A maioria das alterações entra em vigor em menos de 24 horas, mas alguns fornecedores podem demorar até 48.
Analisa os relatórios DMARC recebidos após 24 a 48 horas. Vão mostrar-te se o teu SPF e DKIM estão a passar, que ferramentas estão a enviar emails a partir do teu domínio e se há algo suspeito.
Assim que tiveres a certeza de que o SPF e o DKIM estão sempre a passar com sucesso, podes mudar gradualmente a tua política para:
Até um registo perfeitamente redigido pode falhar se estiver mal configurado. O SPF, o DKIM e o DMARC dependem de entradas de DNS precisas, alinhamento de domínios consistente e de um comportamento de envio correto. Um único erro em qualquer um deles pode dar cabo da tua entregabilidade sem aviso prévio.
Vamos analisar os principais erros de configuração por protocolo e ver como detetá-los cedo.
Erros Comuns na Configuração da Autenticação de Email SPF
Demasiadas pesquisas de DNS O SPF permite apenas 10 pesquisas de DNS por registo. Cada include, a ou mx conta para este limite. Se ultrapassares o limite, o teu registo é completamente ignorado.
Múltiplos registos SPF Só podes ter um registo SPF por domínio. Se publicares mais do que um, ambos vão falhar. Junta todas as entradas num único registo devidamente estruturado.
Falta da plataforma de envio Se a tua plataforma de email (por exemplo, CRM, ferramenta de cold outreach) não estiver explicitamente listada no registo SPF, esses emails podem falhar silenciosamente. Adiciona o include correto para cada ferramenta; consulta a documentação delas para saberes os detalhes.
Passar para -all demasiado cedo Um soft/hard fail rigoroso (-all) diz aos fornecedores de caixa de entrada para rejeitar todos os remetentes não autorizados. Parece seguro, mas se ainda não validaste tudo, podes acabar por bloquear emails legítimos. Usa ~all (soft fail) durante os testes para evitar acidentes.
O SPF Checker do MailReach ajuda-te a validar os teus includes, monitorizar a contagem de pesquisas e detetar falhas silenciosas antes que aconteçam.
Erros Comuns na Configuração da Autenticação de Email DKIM
Nome de registo TXT incorreto O formato do seletor DKIM tem de ser exato: default._domainkey.oteudominio.com Basta um único erro ortográfico, um ponto em falta ou um prefixo incorreto para estragar tudo.
Formatação da chave pública corrompida Alguns fornecedores entregam a chave pública em blocos. Se te enganares nos espaços ou nas quebras de linha ao copiar, os fornecedores de email não vão conseguir interpretá-la.
Esquecer de ativar a assinatura Mesmo com o registo DNS correto, os teus emails não serão assinados a menos que o DKIM esteja ativado na tua plataforma de email. Muitas vezes, isto é um botão escondido nas definições de administrador.
Reutilizar seletores Se duas ferramentas (como o SendGrid e o HubSpot) usarem o mesmo nome de seletor (por exemplo, default), os registos podem sobrepor-se. Isto causa falhas silenciosas, especialmente quando usas várias plataformas de envio.
Usa seletores únicos para cada ferramenta e segue as instruções específicas do fornecedor.
O que o DKIM Checker do MailReach faz: Verifica se os teus emails estão a ser assinados com uma chave DKIM válida, confere se o registo está devidamente configurado no DNS e destaca problemas de alinhamento que possam causar
filtragem de spam
.
Erros Comuns na Configuração da Autenticação de Email DMARC
O SPF e o DKIM não estão alinhados O DMARC só passa se o SPF ou o DKIM funcionarem E o domínio de envio coincidir com o do endereço De (From:). Se a tua plataforma usa o próprio domínio (como @mail.sendgrid.com), nem um SPF/DKIM válido vai contar.
Começar com uma política restrita Lançar com p=reject antes de os teus registos estarem estáveis é arriscado. Podes bloquear emails legítimos sem te aperceberes. Começa com p=none para monitorizar em segurança. Muda para quarantine ou reject apenas quando tiveres a certeza de que está tudo alinhado.
Ignorar relatórios agregados (rua) Muitas equipas configuram relatórios DMARC mas nunca olham para eles. É uma oportunidade perdida para detetar spoofing, falhas de alinhamento ou erros de configuração do remetente. Configura um analisador de relatórios DMARC e revê-os semanalmente, especialmente após mudares de remetente ou de ferramenta de email.
Erros de sintaxe no registo TXT As tags DMARC são sensíveis. Um dois-pontos, ponto e vírgula ou sinal de igual mal colocado — como aspf: r em vez de aspf=r — pode invalidar toda a tua política.
Verificação rápida: Usa a ferramenta
DMARC Monitor
para receber e visualizar relatórios de alinhamento, erros de configuração e alertas de spoofing em tempo real.
Como corrigir os erros na configuração da autenticação de email
Se os teus emails estão a ir para o spam, a falhar o envio ou a mostrar erros de SPF/DKIM/DMARC, eis como podes resolver o problema com confiança:
Envia um email de teste a partir da tua ferramenta ativa Envia uma mensagem para uma caixa de entrada do Gmail. Abre-a, clica no menu de três pontos e escolhe "Mostrar Original".
Vais ver um relatório do género: spf=pass, dkim=fail, dmarc=fail
Isto ajuda-te a identificar exatamente qual é o protocolo que está a falhar.
Executa verificações de diagnóstico com dados reais Usa ferramentas de autenticação de email para validar a tua configuração a partir da perspetiva da caixa de entrada:
Usa o verificador de SPF do MailReach para confirmar includes, sintaxe e limites de consultas.
Usa o verificador de DKIM do MailReach para ver se as mensagens enviadas estão assinadas e correspondem.
Usa ferramentas de monitorização de DMARC para validar o alinhamento do domínio e inspecionar padrões de falha.
Inspeciona o alinhamento do teu domínio Certifica-te de que o domínio no teu Return-Path, From: e na assinatura DKIM coincidem todos. Se não coincidirem, até os registos válidos vão falhar no DMARC.
Monitoriza continuamente Os testes pontuais não chegam. Uma pequena alteração no DNS ou uma nova ferramenta pode quebrar a autenticação sem dar por isso. O MailReach deteta alterações, falsificações e falhas silenciosas logo no início para te ajudar a estar sempre um passo à frente dos problemas de entregabilidade.
Gerir várias caixas de entrada? O email warmup do MailReach simula atividade real nas caixas de entrada para proteger a tua reputação de envio.
Como o MailReach simplifica a autenticação de email (sem complicações)
Não precisas de ser um especialista em DNS para evitar o spam. O MailReach ajuda-te a validar a tua configuração, a monitorizar a tua reputação de remetente e a detetar falhas silenciosas precocemente, em todas as tuas caixas de entrada.
Eis como ajuda em cada etapa:
Visibilidade de SPF e DKIM: O painel de warmup do MailReach deteta falhas de SPF ou DKIM em condições reais de envio. Ajuda-te a evitar adivinhações ou ter de vasculhar registos de DNS.
Deteção de falhas DMARC: Embora não seja uma ferramenta de monitorização de DMARC, o MailReach avisa-te quando os teus emails falham as verificações de DMARC durante o warmup ou testes de spam, ajudando-te a agir antes que a entregabilidade caia.
Warmup que gera confiança: O MailReach envia interações realistas e humanas entre caixas de entrada do Gmail e do Outlook: responder, reencaminhar e arquivar emails para ajudar a recuperar ou impulsionar a reputação do teu domínio. Ao mesmo tempo, confirma se as tuas configurações de SPF, DKIM e DMARC estão realmente a funcionar.
Teste de spam com diagnóstico de autenticação: Envia o teu email de campanha real através do teste de spam do MailReach para verificar onde vai parar — Caixa de Entrada, Promoções ou Spam — em mais de 30 fornecedores. Vais também perceber quais as verificações de autenticação que passaram ou falharam e o motivo.
API para escala: Para equipas que gerem dezenas de remetentes, a API de Warmup do MailReach permite-te automatizar verificações de autenticação, warmups e alertas diretamente a partir do teu backend.
Pronto para parar de adivinhar e começar a chegar à caixa de entrada?
Experimenta o MailReach e assume o controlo da tua entregabilidade de email com a única ferramenta de warmup criada para profissionais de email B2B e B2C reais.
Perguntas Frequentes
E se eu apenas configurar o SPF ou o DKIM?
Continuas a passar no DMARC se qualquer um deles (SPF ou DKIM) for válido e estiver alinhado com o teu domínio "From". Mas contar apenas com um deixa lacunas. Se o SPF falhar devido a um problema de reencaminhamento, o DKIM pode servir de alternativa. Configurar ambos garante uma autenticação mais fiável e menos riscos de entregabilidade.
Em quanto tempo chegam os relatórios DMARC?
Os relatórios agregados DMARC começam normalmente a chegar num espaço de 24 horas após a publicação do teu registo. Estes são enviados diariamente pelos principais fornecedores de email e incluem resumos de quais as origens que passaram ou falharam no SPF e DKIM. Vais obter as melhores conclusões após alguns dias de envio consistente de emails.
Quão importante é o processo de autenticação no email marketing?
É fundamental. A autenticação de email é a base de confiança entre o teu domínio e os fornecedores de caixa de entrada. Sem ela, os teus emails têm muito mais probabilidade de cair no spam, serem bloqueados ou falsificados por pessoas mal-intencionadas.
Uma configuração correta de SPF, DKIM e DMARC é o que distingue um remetente fiável de um suspeito aos olhos do Gmail, Outlook e outros.
O que significa quando um email não está autenticado?
Um email não autenticado carece de verificação adequada através de SPF, DKIM ou DMARC. Os fornecedores de caixa de entrada não conseguem confirmar se veio mesmo do teu domínio ou se foi alterado durante a entrega. Um email assim tem muito mais probabilidades de ser marcado como spam, classificado como suspeito ou rejeitado por completo.
Os problemas de deliverability saem caros. Resolve-os rapidamente.
Cada email no spam equivale a um potencial cliente perdido. Começa hoje a melhorar a tua colocação no inbox com os testes de spam e o warmup do MailReach.
Promoção de Primavera: Obtém 20% DE DESCONTO nos primeiros 30 dias de aquecimento da tua primeira caixa de correio – Começa agora 🎉
Apenas para atividade de cold outreach B2B
Os teus emails não conseguem gerar crescimento se ninguém os vir.
Quer estejas a enviar cold outreach ou a fazer follow-up com leads, um warmup adequado garante que os teus emails são vistos. Certifica-te de que as tuas melhores campanhas não vão parar ao lixo.
Estar numa blacklist por si só nem siempre arruína a tua deliverability, mas vale a pena verificar. Pesquisa por problemas, faz um teste de spam e obtém os próximos passos de forma clara.
Os teus cold emails B2B merecem uma excelente deliverability.
Seguir as regras não chega — descobre onde vão parar os teus emails e o que os está a impedir de avançar. Verifica a tua pontuação de spam com o nosso teste gratuito e melhora a deliverability com o warmup do MailReach.
Para de perder receitas por causa de uma má deliverability.
Uma configuração deficiente do domínio ou problemas com os emails podem estar a impedi-lo de chegar às caixas de entrada. Testa a saúde do teu email e resolve o problema em minutos.
Sem o email warmup adequado, as tuas melhores campanhas não servem para nada. Podes começar por testar a colocação na caixa de entrada e melhorá-la hoje mesmo.
Será que as listas negras estão a impedir os teus emails de chegarem à caixa de entrada?
O facto de estares numa lista não significa que a tua deliverability esteja arruinada. Faz um teste de spam para ver se os teus emails estão mesmo a chegar — ou a ser bloqueados.
Vamos revelar a estratégia de envio e aquecimento mais eficiente para cold emails, para evitares parar no spam. Prepara-te, isto é super poderoso para melhorares a deliverability dos teus cold emails e conseguires óptimos resultados nas campanhas.

 Entregabilidade de Email