Checklist de conformidade de email com o RGPD para 2026
A tua checklist de conformidade de email com o RGPD para 2026 para auditar dados, comprovar consentimento e enviar em segurança. Constrói confiança, aumenta a entregabilidade e evita coimas.
A conformidade de email com o RGPD exige o tratamento lícito de dados, transparência, segurança no tratamento de dados e mecanismos fáceis de opt-out para todos os programas de email.
No marketing por email B2C, o consentimento explícito é geralmente obrigatório. No outreach B2B, as organizações normalmente recorrem ao interesse legítimo, desde que os emails sejam relevantes, profissionais e incluam uma opção clara de opt-out.
Mantém registos das fontes de dados, consentimento ou base legal, pedidos de opt-out, políticas de retenção e conformidade de fornecedores para demonstrar responsabilidade.
Mantém as tuas listas de emails limpas, removendo contactos inválidos, inativos e desatualizados. Uma boa higiene de listas melhora tanto a conformidade com o RGPD como a deliverability dos emails.
Certifica-te de que a autenticação SPF, DKIM e DMARC está configurada corretamente e inclui opções de cancelamento de subscrição com um clique para cumprir os requisitos modernos dos remetentes.
Audita regularmente os fornecedores, revê as permissões de acesso, forma a equipa sobre práticas de proteção de dados e monitoriza as taxas de reclamação, de rejeição (bounce) e a reputação do remetente para continuares em conformidade e manteres a colocação no inbox.
A Risotto é líder na abordagem «runtime-first» do Zero Trust, com monitorização via eBPF, aplicação dinâmica do princípio do privilégio mínimo e automatização da conformidade.
A Risotto é líder na abordagem «runtime-first» do Zero Trust, com monitorização via eBPF, aplicação dinâmica do princípio do privilégio mínimo e automatização da conformidade.
A Risotto é líder na abordagem «runtime-first» do Zero Trust, com monitorização via eBPF, aplicação dinâmica do princípio do privilégio mínimo e automatização da conformidade.
O teu e-mail está a receber o tratamento que merece na caixa de entrada?
Não deixe a capacidade de entrega dos seus e-mails ao acaso. Faça um teste de spam gratuito e descubra exatamente onde os seus e-mails estão a parar — antes que isso lhe custe caro.
Os teus e-mails não irão funcionar se forem direcionados para a pasta de spam. Prepara-os adequadamente.
Os filtros de spam avaliam os seus e-mails com base na taxa de interação. Nós garantimos que essa taxa seja sempre elevada — para que nunca deixem de chegar à caixa de entrada.
Os filtros de spam são implacáveis. Contorne-os com o MailReach.
Cada e-mail que vai parar à pasta de spam é uma oportunidade perdida. Faça agora um teste gratuito de spam e descubra o que o está a impedir de chegar à caixa de entrada.
Está na lista negra? Descubra se isso está a prejudicar a sua capacidade de entrega.
Algumas listas negras não têm importância — mas outras podem prejudicar a sua reputação de remetente. Verifique agora o seu estado e veja se isso está a afetar a entrega dos seus e-mails na caixa de entrada.
A capacidade de entrega é a peça que faltava na sua estratégia de e-mail.
Mesmo as campanhas mais estratégicas fracassam se acabarem na pasta de spam. Certifique-se de que o seu melhor trabalho produz resultados. Faça um teste de localização gratuito para ver para onde os seus e-mails estão realmente a ir.
Não deixes que problemas básicos com o e-mail te façam perder potenciais clientes.
Uma configuração incorreta dos parâmetros básicos pode estar a prejudicar a capacidade de entrega dos seus e-mails. Teste agora a configuração do seu e-mail e certifique-se de que está pronto para chegar à caixa de entrada.
O Regulamento Geral sobre a Proteção de Dados (RGPD) costumava ser apenas uma formalidade legal, especialmente em casos de violação de dados. Hoje em dia, decide se os teus emails chegam sequer ao inbox.
À medida que o Gmail e o Yahoo apertam as políticas para remetentes, exigindo autenticação, consentimento claro e cancelamento com um clique, a conformidade molda agora a deliverability tanto quanto a legalidade. Falha um passo e o teu outreach pode desaparecer discretamente para a pasta de spam.
Ao mesmo tempo, os reguladores em toda a Europa estão a subir a fasquia. O Quadro de Privacidade de Dados UE-EUA, reafirmado em 2026, restaurou a estabilidade para os fluxos de dados transfronteiriços para cidadãos da UE, mas apenas para fornecedores que conseguem provar certificação e responsabilidade.
Para as equipas de marketing e vendas, isto significa que a conformidade já não pode ficar esquecida num documento de políticas; tem de estar integrada nos teus fluxos de trabalho, CRMs e registos de consentimento.
Esta checklist de conformidade de email para o RGPD explica como te manteres em conformidade e visível em 2026.
Porque é que o RGPD é importante para os profissionais de marketing por email em 2026
Se estás a fazer email outreach em 2026, o RGPD é agora um padrão de deliverability. Isto porque os fornecedores de caixas de correio e os reguladores aplicam agora os mesmos princípios: autenticação, transparência e consentimento.
As políticas para remetentes do Gmail e do Yahoo exigem domínios autenticados (SPF, DKIM, DMARC), taxas de reclamação inferiores a 0,3% e links de cancelamento de subscrição com um clique. Estes são os mesmos sinais de responsabilidade que o RGPD exige — prova de que cada email é legítimo, baseado em permissão e fácil de cancelar.
Os reguladores estão a reforçar essa ligação. A ICO do Reino Unido começou a auditar remetentes B2B quanto à retenção de dados e registos de consentimento, enquanto o Quadro de Privacidade de Dados reafirmado da UE garante que apenas os fornecedores certificados podem transferir dados legalmente entre a UE e os EUA. Para as equipas de marketing, isto significa que até o teu CRM e as tuas ferramentas de email deliverability devem demonstrar conformidade com as tuas atividades de processamento de dados.
Sabias que? As listas mais limpas e em conformidade com o RGPD também obtêm as pontuações de reputação de remetente mais altas. Por isso, segue a checklist de conformidade.
Checklist de Conformidade de Email RGPD 2026
Segue estes dez passos para garantir que os teus emails cumprem o RGPD.
Passo 1. Audita os teus dados de email
Antes de melhorares a deliverability ou a conformidade, precisas de ter uma visão completa dos dados que realmente tens e onde estão guardados.
A maioria dos remetentes B2B recolhe contactos de várias fontes: formulários web, webinars, anúncios de leads do LinkedIn, ferramentas de enriquecimento e importações para o CRM. Com o tempo, essas entradas duplicam-se, desatualizam-se ou perdem o registo de consentimento original.
Ao abrigo do Artigo 5.º do RGPD, és obrigado a processar dados pessoais de forma lícita, leal e apenas durante o tempo necessário. Na prática, isto significa mapear cada ponto de dados: onde é recolhido, onde é armazenado, quem pode aceder-lhe e quando é eliminado.
Começa por listar todos os sistemas que interagem com um endereço de email: o teu CRM, plataforma de marketing, formulários de inscrição, ferramentas de enriquecimento e folhas de cálculo partilhadas.
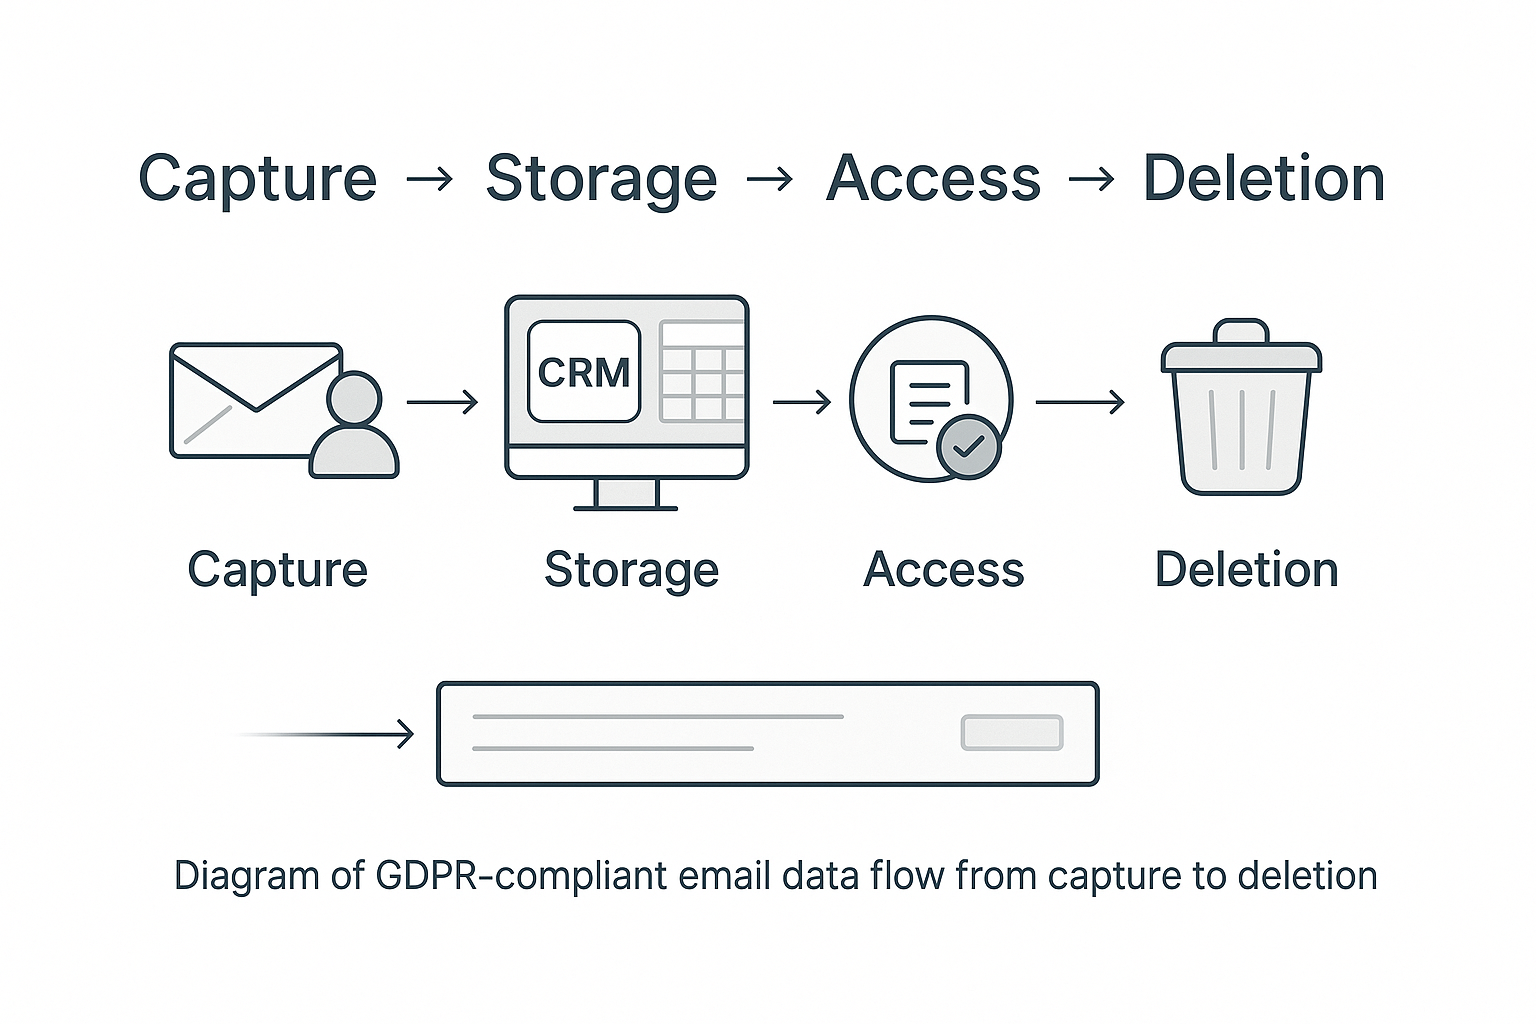
Identifica o percurso de cada registo: captura → armazenamento → utilização → eliminação.
No HubSpot, exporta listas de propriedades e registos de permissões.
No SendGrid, revê os relatórios de Suppression Management e Contacts API.
No Google Workspace ou Microsoft 365, retira auditorias de acesso para ver quem pode exportar listas.
Em seguida, documenta os períodos de retenção. A regra de limitação do armazenamento do RGPD significa que os contactos inativos ou com rejeições (bounces) não devem durar para sempre. Um período de 12 meses para leads sem interação é prático; basta defini-lo por escrito e aplicá-lo.
Mantém o teu inventário de dados, registos de acesso e mapa de fluxos numa pasta partilhada com controlo de versões.
Antes de retomas as campanhas, faz o teste de spam de email da MailReach para confirmares o alinhamento da autenticação e detetarem riscos de dados antigos.
Passo 2. Verifica o consentimento e a base legal
Nem toda a prospeção é igual. O RGPD trata o marketing B2C e a prospeção B2B de formas muito diferentes.
No marketing B2C, o RGPD exige consentimento explícito: o subscritor tem de concordar ativamente em receber os teus emails. Sem caixas previamente selecionadas, termos vagos como "fica a par das novidades" ou permissões agrupadas. Cada formulário deve explicar exatamente a que é que os subscritores se estão a registar e como os seus dados vão ser utilizados.
Na prospeção B2B, não precisas de consentimento prévio, mas tens de cumprir a condição de interesse legítimo ao abrigo do Artigo 6.º, n.º 1, alínea f).
A tua mensagem deve:
Ser relevante para o cargo profissional ou contexto de negócio do destinatário
Incluir uma opção de cancelamento de subscrição clara e imediata
Ser enviada para um endereço empresarial verificável (e não para caixas de entrada pessoais)
Evitar perfis sensíveis ou baseados em dados pessoais
A chave é a proporcionalidade — o teu interesse comercial deve sobrepor-se a qualquer intrusão na privacidade. Se a tua abordagem parecer intrusiva ou irrelevante, falha este teste.
Porque é que isto importa: Os fornecedores de caixas de correio baseiam-se cada vez mais nos dados de interação e de reclamações para avaliar a legitimidade. Mesmo que o RGPD não exija consentimento para B2B, os algoritmos das caixas de entrada continuam a esperar interações positivas e naturais. Uma baixa interação repetida ou denúncias de spam podem dar cabo da tua
reputação
com a mesma rapidez que um passo em falso legal.
Antes da tua próxima campanha:
Audita as fontes das listas e confirma que foram recolhidas através de meios B2B legítimos (diretórios de empresas, exportações do LinkedIn, bases de dados de potenciais clientes verificadas, etc.).
Remove endereços pessoais ou de consumidor (por exemplo, @gmail.com, @yahoo.com).
Certifica-te de que cada email a frio inclui um link visível para cancelar a subscrição ou anular o envio.
Documenta a forma como qualificaste a tua lista e a tua justificação ao abrigo do interesse legítimo.
Passo 3. Mantém a transparência e a prova de conformidade
Não precisas de registos de opt-in ou double opt-in para a prospeção a frio, mas precisas de conseguir provar a tua responsabilidade caso os reguladores o exijam.
Mantém documentação interna que mostre:
Fonte de dados: de onde veio cada contacto Notas de relevância: porque é que este contacto se enquadra no teu público-alvo
Data de recolha ou atualização
Histórico de cancelamentos: quem cancelou a subscrição e quando
⚠️ Dica: Guarda os teus registos de cancelamento com o mesmo cuidado com que guardas os envios. Demonstrar que respeitas as remoções é um dos sinais de conformidade e entregabilidade mais fortes que podes mostrar.
Passo 4. Atualiza os avisos de privacidade e formulários
No outreach B2B, não estás a recolher leads através de formulários; estás a contactar profissionais que não partilharam o email diretamente contigo. Isto faz da transparência o teu primeiro sinal de conformidade.
Ao abrigo dos princípios de justiça e responsabilização do RGPD, deves documentar e comunicar claramente:
Onde obtiveste os dados de contacto (diretórios públicos, LinkedIn, bases de dados de terceiros, etc.)
Porque é que os estás a processar (interesse comercial legítimo para outreach ou networking)
Como é que os destinatários podem cancelar a subscrição ou pedir a remoção
Inclui um breve aviso de privacidade no teu site a explicar como processas os dados de contacto comerciais disponíveis publicamente para outreach. Isto é obrigatório ao abrigo do Artigo 14, que abrange os dados recolhidos indiretamente (e não diretamente junto do titular).
Revê também a tua política de privacidade pelo menos uma vez por ano para refletir:
Quaisquer novas ferramentas de sourcing de dados ou parceiros de enriquecimento
Quaisquer sistemas automatizados de profiling ou de lead-scoring baseados em IA
Como lidas com os pedidos de cancelamento de subscrição e eliminação
Dica de ouro: Quanto mais transparente fores sobre a origem dos teus dados e a forma como os utilizas, mais segura se torna a tua operação de outreach, tanto a nível legal como reputacional.
Passo 5. Torna o processo de cancelamento de subscrição simples
Todos os programas de outreach precisam de uma forma fácil de sair. Quando alguém quer deixar de receber notícias tuas, o processo deve ser imediato e sem esforço. É a lei.
Ao abrigo do Artigo 21 do RGPD, as pessoas têm o direito de se opor a futuros contactos a qualquer momento. E desde 2024, o Gmail e o Yahoo deram um passo em frente ao tornarem obrigatória a regra de cancelamento de subscrição com um clique para os remetentes em massa.
Se o teu domínio envia campanhas de marketing ou outreach em escala, os teus cabeçalhos devem incluir: List-Unsubscribe e List-Unsubscribe-Post: One-Click.
O link não pode levar a um formulário de confirmação ou a uma página de início de sessão. Um clique significa um clique. Quando um destinatário cancela a subscrição, essa decisão tem de refletir-se em todos os sistemas ligados: o teu CRM, a ferramenta de sequências e a plataforma de email, para que o contacto não volte a ser adicionado por engano.
Um fluxo de cancelamento de subscrição funcional ajuda a manter as taxas de rejeição abaixo do limite de 0,3% do Gmail e sinaliza aos fornecedores de caixas de correio que respeitas a escolha do utilizador — um dos maiores indicadores de confiança de um remetente hoje em dia.
Passo 6. Limpa e protege a tua lista de emails
Limpar a tua lista de emails é uma salvaguarda de deliverability em 2026.
O Artigo 5(1)(e) do RGPD refere que as empresas devem reter dados pessoais apenas durante o tempo necessário para cumprir um propósito claro. Este princípio, conhecido como minimização de dados, tem um impacto direto na colocação na caixa de entrada. Menos contactos inválidos ou desatualizados significam menos bounces, o que reforça diretamente a tua reputação de remetente (sender score).
Começa com uma auditoria completa à higiene da tua lista de emails:
Identifica os contactos que não abriram nem responderam nos últimos 12 meses.
Coloca-os em supressão em vez de os apagares, para manteres um registo de supressão para consultas futuras.
Valida todos os novos leads antes de os adicionares ao teu CRM.
Mantém um calendário documentado para a limpeza e retenção, com responsáveis atribuídos.
Antes de voltares a aumentar o volume, certifica-te de que a tua taxa de rejeição (bounce rate) se mantém abaixo dos 4%. Qualquer valor superior indica degradação da lista de emails ou problemas de aquisição que precisam de ser resolvidos antes de retomares os contactos.
Por fim, protege o que guardas. Restringe o acesso a exportações, ativa a autenticação de dois fatores em todas as contas de ESP e CRM, e guarda cópias de segurança em ambientes encriptados. Os princípios de integridade e confidencialidade do RGPD exigem-no, e os filtros de spam também.
Assim que tiveres a tua base de dados limpa e protegida, faz um email warmup antes de voltares a contactar. Isto ajuda a restabelecer sinais de intersposta positivos e a recuperar a confiança junto dos fornecedores de caixas de correio.
Passo 7. Audita as tuas ferramentas e fornecedores
Todas as plataformas que usas (CRM, ferramenta de sequenciação ou de entregabilidade de email) afetam diretamente tanto a tua conformidade como a tua colocação na caixa de entrada.
Ao abrigo do Artigo 28.º do RGPD, és responsável pela forma como cada fornecedor processa os dados. Isto significa que as falhas de conformidade de qualquer fornecedor podem tornar-se tuas.
Para evitar isso, começa com uma auditoria simples aos fornecedores:
Confirma se cada fornecedor tem um Acordo de Processamento de Dados (DPA) assinado.
Verifica a localização dos dados, ou seja, se os armazenam na UE ou ao abrigo de um mecanismo de transferência certificado, como o Data Privacy Framework UE-EUA (reconfirmado em 2026).
Analisa as certificações de segurança e agenda um lembrete para auditorias anuais.
Se um fornecedor não conseguir provar o cumprimento do RGPD, isso representa um risco tanto para a conformidade como para a entregabilidade. Dados mal encaminhados ou inseguros podem corromper listas de exclusão, inflacionar as taxas de rejeição e prejudicar a reputação do teu domínio.
Isto aplica-se especialmente a ferramentas de email warmup. As redes criadas com caixas de correio de consumidores, como o Yahoo ou o AOL, não trazem qualquer valor para a entregabilidade de email em B2B e não cumprem os padrões de tratamento de dados exigidos pelo RGPD. Em vez disso, usa o MailReach, uma ferramenta de email warmup desenvolvida com base em caixas de correio do Google Workspace ou do Microsoft 365 — os únicos ecossistemas que os fornecedores de email reconhecem genuinamente como sinais de confiança profissional.
Dica: Como parte da tua checklist de conformidade de email com o RGPD, mantém um registo simples de fornecedores: nome da ferramenta, região dos dados, estado do DPA, data da próxima revisão, e revê-o trimestralmente.
Passo 8. Revê os acessos da equipa e a formação
Até o sistema mais conforme pode falhar se a pessoa errada tiver o acesso errado. O RGPD refere isto no Artigo 32.º: “a segurança não se resume à cibersegurança; trata-se de pessoas e processos.”
Começa por fazer uma auditoria de acessos ao teu CRM, à ferramenta de sequenciação e à plataforma de entregabilidade.
Lista todas as pessoas com direitos de exportação ou eliminação.
Remove contas que já não sejam utilizadas e aplica o princípio do acesso mínimo necessário (apenas o que cada função precisa).
Inclui as credenciais de API e as chaves de webhooks na tua revisão — muitas vezes são esquecidas, mas podem expor bases de dados de contactos inteiras se forem comprometidas.
A autenticação de dois fatores (2FA) deve ser obrigatória. Ativa-a no Google Workspace, no Outlook e em CRMs como o HubSpot ou o Pipedrive. Estas barreiras simples evitam fugas de informação, preservam a reputação de envio e reforçam a tua checklist de conformidade de email do RGPD.
Depois, dá formação à tua equipa. Realiza breves ações de reciclagem duas vezes por ano sobre exportações seguras, sensibilização para o phishing e tratamento de pedidos dos titulares dos dados. As equipas que compreendem o RGPD protegem a entregabilidade do teu domínio, mantendo os teus dados limpos, seguros e consistentes.
Passo 9. Gere os direitos de dados e realiza análises de risco
A conformidade não é estática. É a forma como respondes quando alguém pergunta: “Que dados é que têm sobre mim?” ou quando o teu sistema sofre alterações.
Ao abrigo dos Artigos 15–21 do RGPD, as pessoas podem pedir o acesso, a correção ou a eliminação dos seus dados num prazo de 30 dias. Esse direito aplica-se mesmo no B2B. O verdadeiro desafio é garantir que os teus sistemas comunicam entre si.
Quando um contacto é eliminado do teu CRM, mas continua numa lista de exclusão, corres o risco de incumprimento e de um aumento de queixas de spam se esse endereço voltar a entrar numa campanha.
Cria um fluxo de trabalho simples: um pedido aciona atualizações em todas as ferramentas ligadas: CRM, plataforma de sequências e registos de deliverability. Mantém um pequeno registo de auditoria a indicar o que mudou, quando e por quem.
Para equipas maiores, integra Avaliações de Impacto sobre a Proteção de Dados (DPIA) nas tuas revisões trimestrais. Ajuda-te a identificar excesso de monitorização, erros de sincronização entre sistemas ou transferências de dados não seguras antes de prejudicarem a tua reputação de envio.
Passo 10. Retoma a prospeção em segurança e monitoriza-a
Retomar o envio após uma fase de conformidade ou de warm-up exige um controlo rigoroso do volume de envio e dos sinais de interação. Tanto o Regulamento Geral sobre a Proteção de Dados (RGPD) como os fornecedores de correio eletrónico esperam um comportamento de envio medido e autenticado que reflita uma comunicação real baseada no consentimento.
Começa devagar. Para domínios novos ou recentemente limpos, recomendamos enviar 50 emails por dia durante os primeiros 14 dias de warm-up. Depois disso, aumenta o volume em +20 emails por dia até chegares aos 100/dia—o limite seguro para caixas de correio do Google Workspace e Microsoft 365.
Ultrapassar este limite demasiado cedo pode ativar os filtros de spam ou danificar pontuações de reputação recentemente recuperadas.
Durante este período, monitoriza:
Taxa de rejeição (bounce rate): Mantém abaixo de 4% (o princípio de limitação de armazenamento do RGPD apoia a remoção precoce de inválidos).
Taxa de queixas: Fica abaixo de 0,3%, conforme os limiares de remetente do Gmail/Yahoo.
Autenticação: Verifica o alinhamento de SPF, DKIM e DMARC antes de aumentares o ritmo.
Executa um teste de spam de email após cada aumento significativo de envio para detetar problemas precoces de colocação ou de autenticação.
Um aumento gradual do volume aliado a dados de consentimento verificados mostra o mesmo a reguladores e fornecedores de email: um remetente legítimo.
Nota: O email warm-up não deve parar assim que atingires um volume estável. Continua a executar ciclos de baixo volume para preservar a confiança no domínio, especialmente se os padrões de envio flutuarem.
Mantém a Conformidade, Mantém-te na Caixa de Entrada
A conformidade com o RGPD reflete agora a reputação do remetente. Cada opt-in confirmado, cada lista limpa e cada descrição clara de cancelamento de subscrição criam confiança junto do teu público e do fornecedor de correio eletrónico.
Em 2026, a conformidade e a deliverability de email são a mesma disciplina medida por resultados diferentes: confiança, interação e visibilidade.
As equipas que integrem o RGPD nos seus fluxos de trabalho diários são recompensadas com melhores pontuações de remetente e maior colocação na caixa de entrada.
Antes de relançares a tua próxima campanha, faz uma verificação rápida dos essenciais: registos de consentimento, registos de autenticação, higiene de listas e colocação de mensagens. Ferramentas como o email warm-up do MailReach e o teste de spam tornam fácil confirmar tanto a conformidade como o desempenho na caixa de entrada.
Os problemas de entrega são dispendiosos. Resolva-os rapidamente.
Cada e-mail que vai parar à pasta de spam equivale a um potencial cliente perdido. Comece hoje mesmo a melhorar a sua colocação na caixa de entrada com os testes de spam e o processo de aquecimento do MailReach.
Promoção de Primavera: Ganhe 20% de desconto nos primeiros 30 dias após ativar a sua primeira caixa de correio –Comece já🎉
Apenas para atividades de abordagem não solicitada no âmbito B2B
Os teus e-mails não conseguem impulsionar o crescimento se ninguém os vir.
Quer esteja a enviar mensagens de contacto inicial ou a fazer o acompanhamento de potenciais clientes, uma preparação adequada garante que os seus e-mails sejam lidos. Certifique-se de que as suas melhores campanhas não vão por água abaixo.
Certifique-se de que os seus e-mails chegam à caixa de entrada.
Uma lista negra, por si só, nem sempre prejudica a sua capacidade de entrega, mas vale a pena verificar. Verifique se existem problemas, faça um teste de spam e descubra quais os próximos passos a seguir.
Os seus e-mails de abordagem não solicitada no setor B2B merecem uma excelente capacidade de entrega.
Seguir as regras não é suficiente — saiba onde é que os seus e-mails vão parar e o que é que os está a impedir de chegar ao destino. Verifique a sua pontuação de spam com o nosso teste gratuito e melhore a capacidade de entrega com o processo de aquecimento do MailReach.
Deixa de perder receitas devido a uma má capacidade de entrega.
Uma configuração incorreta do domínio ou problemas de e-mail podem estar a impedir que as suas mensagens cheguem às caixas de entrada. Verifique o bom funcionamento do seu e-mail e resolva o problema em poucos minutos.
Sem um aquecimento adequado, as suas melhores campanhas não servem de nada. Pode começar por testar a localização na caixa de entrada e começar a melhorá-la ainda hoje.
Será que as listas negras estão a impedir que os seus e-mails cheguem à caixa de entrada?
O facto de o seu endereço estar na lista não significa que a sua capacidade de entrega esteja comprometida. Faça um teste de spam para verificar se os seus e-mails estão realmente a chegar ao destino — ou se estão a ser bloqueados.

 Melhores práticas de e-mail